Eğitim Hakkında
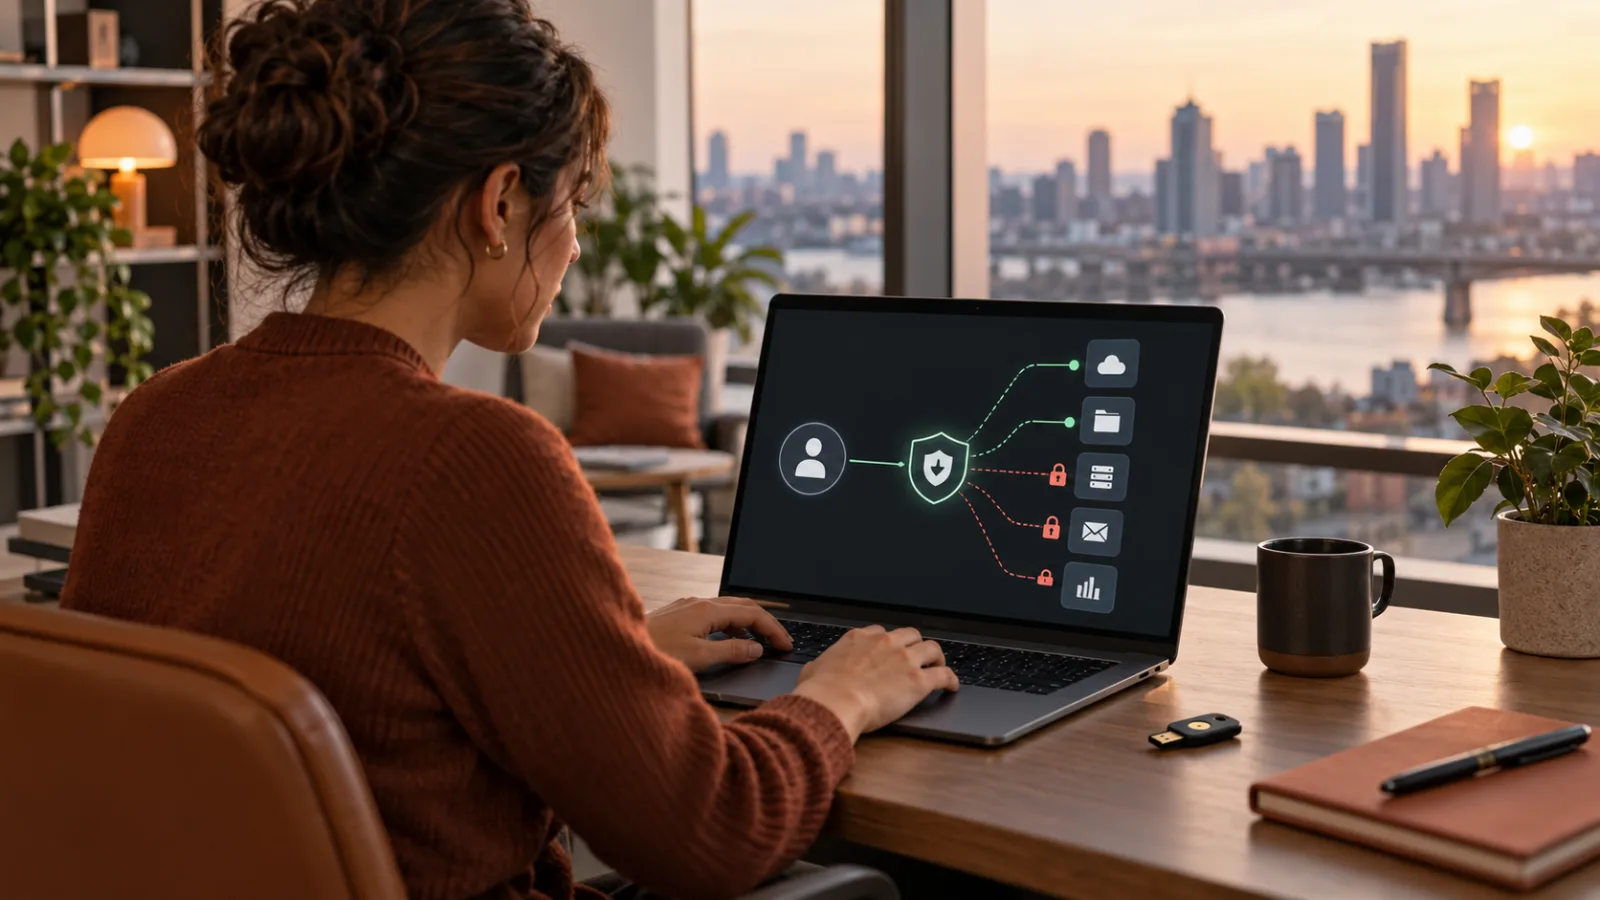
Bu iki günlük uygulamalı eğitim, HPE Aruba Networking SASE ve SSE mimarisinde güvenli erişim ve bulut güvenliği hizmetlerinin tasarımına odaklanır. Zero Trust, ZTNA, kimlik sağlayıcı entegrasyonları, cihaz güvenlik durumu kontrolü, SWG, CASB, DLP ve FWaaS konuları ele alınır. Uzaktan çalışan kullanıcılar ve çok şubeli kurumlar için uçtan uca güvenli erişim senaryoları geliştirilir.
Eğitim İçeriği
Hedef Kitle
Ağ ve bilgi güvenliği uzmanları, güvenlik mimarları, uzaktan erişim ve bulut güvenliği ekipleri, SASE/SSE projelerinde görev alan sistem ve ağ yöneticileri.
Ön Koşullar
Eğitimden verimli şekilde yararlanmak için aşağıdaki bilgi ve deneyimler önerilir:
- TCP/IP, VPN, ağ güvenliği ve bulut/SaaS kavramları hakkında temel bilgi.
- Kimlik doğrulama, erişim kontrolü ve güvenlik politikalarına aşinalık.
- Temel kurumsal ağ veya güvenlik yönetimi deneyimi.
- SD-WAN ve EdgeConnect bilgisi yararlıdır; Entra ID veya Okta deneyimi uygulamalara katkı sağlar.
Eğitim Sonunda Kazanımlar
- SASE, SSE ve Zero Trust mimarilerini kurumsal ihtiyaçlarla ilişkilendirmek.
- EdgeConnect ile SSE bağlantı seçeneklerini ve Cloud PoP yaklaşımını değerlendirmek.
- Kimlik ve cihaz güvenlik durumuna göre uygulama erişimini tasarlamak.
- ZTNA ile uzaktan kullanıcıların belirli uygulamalara erişimini yapılandırmak.
- SWG, CASB, DLP ve FWaaS politikalarının kullanım alanlarını belirlemek.
- Erişim loglarını ve güvenlik olaylarını analiz etmek; ZTNA sorunlarını değerlendirmek.
- Çok şubeli ve uzaktan çalışanları bulunan bir kurum için uçtan uca SASE mimarisi tasarlamak.
Eğitim İçeriği
1. Gün: SASE, SSE ve Zero Trust Mimarisi
- Güvenliğin Buluta Evrimi
- Geleneksel perimeter güvenlik yaklaşımının sınırları
- SASE Mimarisi
- SD-WAN + SSE yaklaşımı
- HPE Aruba Networking SASE Mimarisi
- HPE Aruba SSE Entegrasyonu
- EdgeConnect ile SSE bağlantısı
- IPsec
- GRE
- Cloud PoP mimarisi
- Zero Trust Network Access — ZTNA
- Klasik VPN vs ZTNA
- Kullanıcının ağa değil uygulamaya erişmesi
- Kimlik Tabanlı Erişim
- Entra ID
- Okta
- Diğer IdP entegrasyonları
- Device Posture Check
- Cihaz güvenlik durumuna göre erişim kontrolü
- Uygulamalı Çalışma: Uzaktan çalışan bir kullanıcının VPN kullanmadan ZTNA üzerinden yalnızca belirli bir kurumsal uygulamaya erişiminin sağlanması
2. Gün: SWG, CASB, FWaaS, DLP ve Uçtan Uca SASE Tasarımı
- Secure Web Gateway — SWG
- URL Filtering
- İçerik filtreleme
- Malware engelleme
- SSL/TLS Inspection
- Cloud Access Security Broker — CASB
- Shadow IT tespiti
- Yetkisiz SaaS kullanımının kontrolü
- SaaS Güvenliği
- Microsoft 365
- Google Workspace
- Salesforce
- Data Loss Prevention — DLP
- Hassas veri tespiti
- Veri aktarım politikaları
- Firewall as a Service — FWaaS
- Layer 7 güvenlik politikaları
- Merkezi firewall yönetimi
- SASE Monitoring ve Observability
- Kullanıcı deneyimi
- Erişim logları
- Güvenlik olaylarının analizi
- ZTNA Troubleshooting
- Kimlik doğrulama problemleri
- Sertifika problemleri
- Policy uyuşmazlıkları
- Final Lab / Mimari Senaryo: Çok şubeli, uzaktan çalışan kullanıcıları olan, Microsoft 365 ve şirket içi uygulamalar kullanan bir kurum için uçtan uca SASE mimarisinin tasarlanması


