Eğitim Hakkında
Kurumsal YZ kullanımında güvenlik, etik, veri gizliliği ve yönetişim risklerine bütünsel bakış kazanın. Modern saldırılar, standartlar ve uygulanabilir güvenlik yol haritasını üç saatlik webinarda inceleyin.
Eğitim İçeriği
Hedef Kitle
Bilgi güvenliği ve siber güvenlik ekipleri, iç/BT denetim, risk ve uyum ekipleri, KVKK/GDPR uzmanları, yazılım ve AI ekipleri, IT yöneticileri, CISO’lar ve dijital dönüşüm liderleri.
Ön Koşullar
YZ araçları ve kurumsal iş süreçleri hakkında temel farkındalık. Kodlama bilgisi gerekmez.
Eğitim Sonunda Kazanımlar
• Yeni AI saldırı yüzeylerini tanımak.
• Prompt injection, jailbreak, poisoning ve tedarik zinciri tehditlerini değerlendirmek.
• Veri gizliliği, bias ve açıklanabilirlik risklerini analiz etmek.
• AI governance ve ilgili standartların kurumsal etkilerini değerlendirmek.
• AI envanteri, policy, risk register ve olay yönetimi için yol haritası oluşturmak.
Eğitim İçeriği
1. AI Güvenliğine Giriş ve Yeni Riskler
• Yapay zekâ neden yeni saldırı yüzeyi?
• Shadow AI kavramı
• Gerçek dünya AI güvenlik olayları
• Yönetimsel ve operasyonel riskler
• AI sistemlerinin kurumsal etkileri
2. Modern AI Saldırıları
• Prompt Injection saldırıları
• Jailbreak teknikleri
• Veri sızdırma riskleri
• Prompt leakage senaryoları
• Model Poisoning saldırıları
• AI Supply Chain riskleri
• KVKK / GDPR etkileri
3. Kurumsal AI Riskleri
• Shadow AI kullanımı
• Hallucination problemleri
• Bias ve etik riskler
• Explainability ihtiyacı
• Departman bazlı AI riskleri
• AI kullanımında veri güvenliği problemleri
4. Regülasyonlar ve AI Governance
• KVKK ve AI sistemleri
• GDPR ve otomatik karar mekanizmaları
• EU AI Act genel bakış
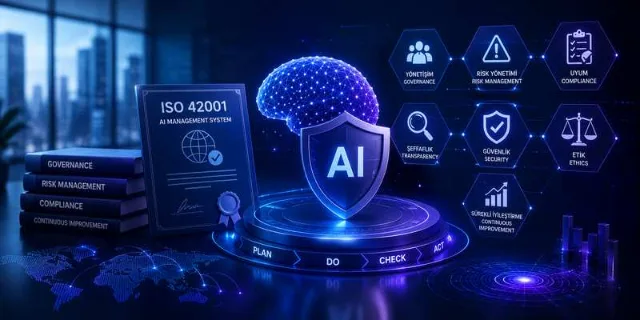
• ISO/IEC 42001 yaklaşımı
• Human-in-the-Loop yaklaşımı
• Explainability (SHAP / LIME)
• AI Governance yaklaşımı
• Kurumsal AI policy yapıları
5. Monitoring ve Incident Response
• AI monitoring yaklaşımı
• Drift & anomaly detection
• Agentic AI riskleri
• AI observability kavramı
• AI Incident Response yaklaşımı
• AI olay yönetimi süreçleri
6. Kurumlar İçin Yol Haritası
• AI envanteri çıkarılması
• AI policy hazırlanması
• Prompt Injection testleri
• DLP entegrasyonu
• AI risk register oluşturulması
• ISO 42001 roadmap planlaması
• Güvenli ve denetlenebilir AI yaklaşımı